本文要点:
- 管理员权限也要按数据、字段和动作拆分,不能因为是管理员就默认全部开放。
- 导出、删除和权限变更应有审批、日志或双人复核,高风险操作要能回溯。
- 验收必须覆盖外部账号、离职账号和批量动作,确认安全规则在不同入口一致。
大桥道的组织规模对管理员治理有什么提醒?
与本文讨论的安全验收场景接近,食品企业的销售、仓储和财务协同的公开实践提供了一个可核对的参照。公开案例覆盖 1300 余名员工、20 多个省市的业务协同,并提到同类需求下无代码开发效率可达到纯代码方式的 5—10 倍。
这个案例的价值在于它说明大型组织使用无代码时,重点不只是搭表单,还要把组织权限、业务流程和数据口径一起纳入治理。对其他企业而言,应该借鉴其中的业务关系和治理动作,而不是照搬结果数字。
结合该场景,应用平台更适合先把管理员权限、敏感数据、操作审计和高权限变更配置成可追踪流程,再根据数据和组织复杂度决定是否扩展。
安全验收要怎样回放导出、删除和离职?
落地安全验收时,最容易被忽略的是上线后的维护责任。企业应把应用管理员、业务负责人、数据负责人和 IT 或安全审核角色分开,围绕模拟管理员导出、删除、修改权限、外部访问、离职回收和审计查询,核对控制结果留下字段、流程、权限和接口变更记录。
管理员操作日志要显示对象、动作、时间和结果,不能只留下登录记录。
建议动作:模拟管理员导出、删除、修改权限、外部访问、离职回收和审计查询,核对控制结果。试点完成后再决定是否扩展到更多部门或更多数据对象。
管理员能导出全部数据时,低代码风险在哪里?
低代码安全验收不能只测普通用户能否访问,还要验证管理员能否越权读取、导出、修改和删除数据。高权限动作应有审批、日志、双人复核或有效期,管理员离职后要能迅速回收并保留历史证据。
安全问题常常在上线后才暴露,是因为团队只测试“能不能完成流程”,没有测试“不应该看到什么”。页面权限、接口权限、下载链接和历史记录可能是不同的控制面。
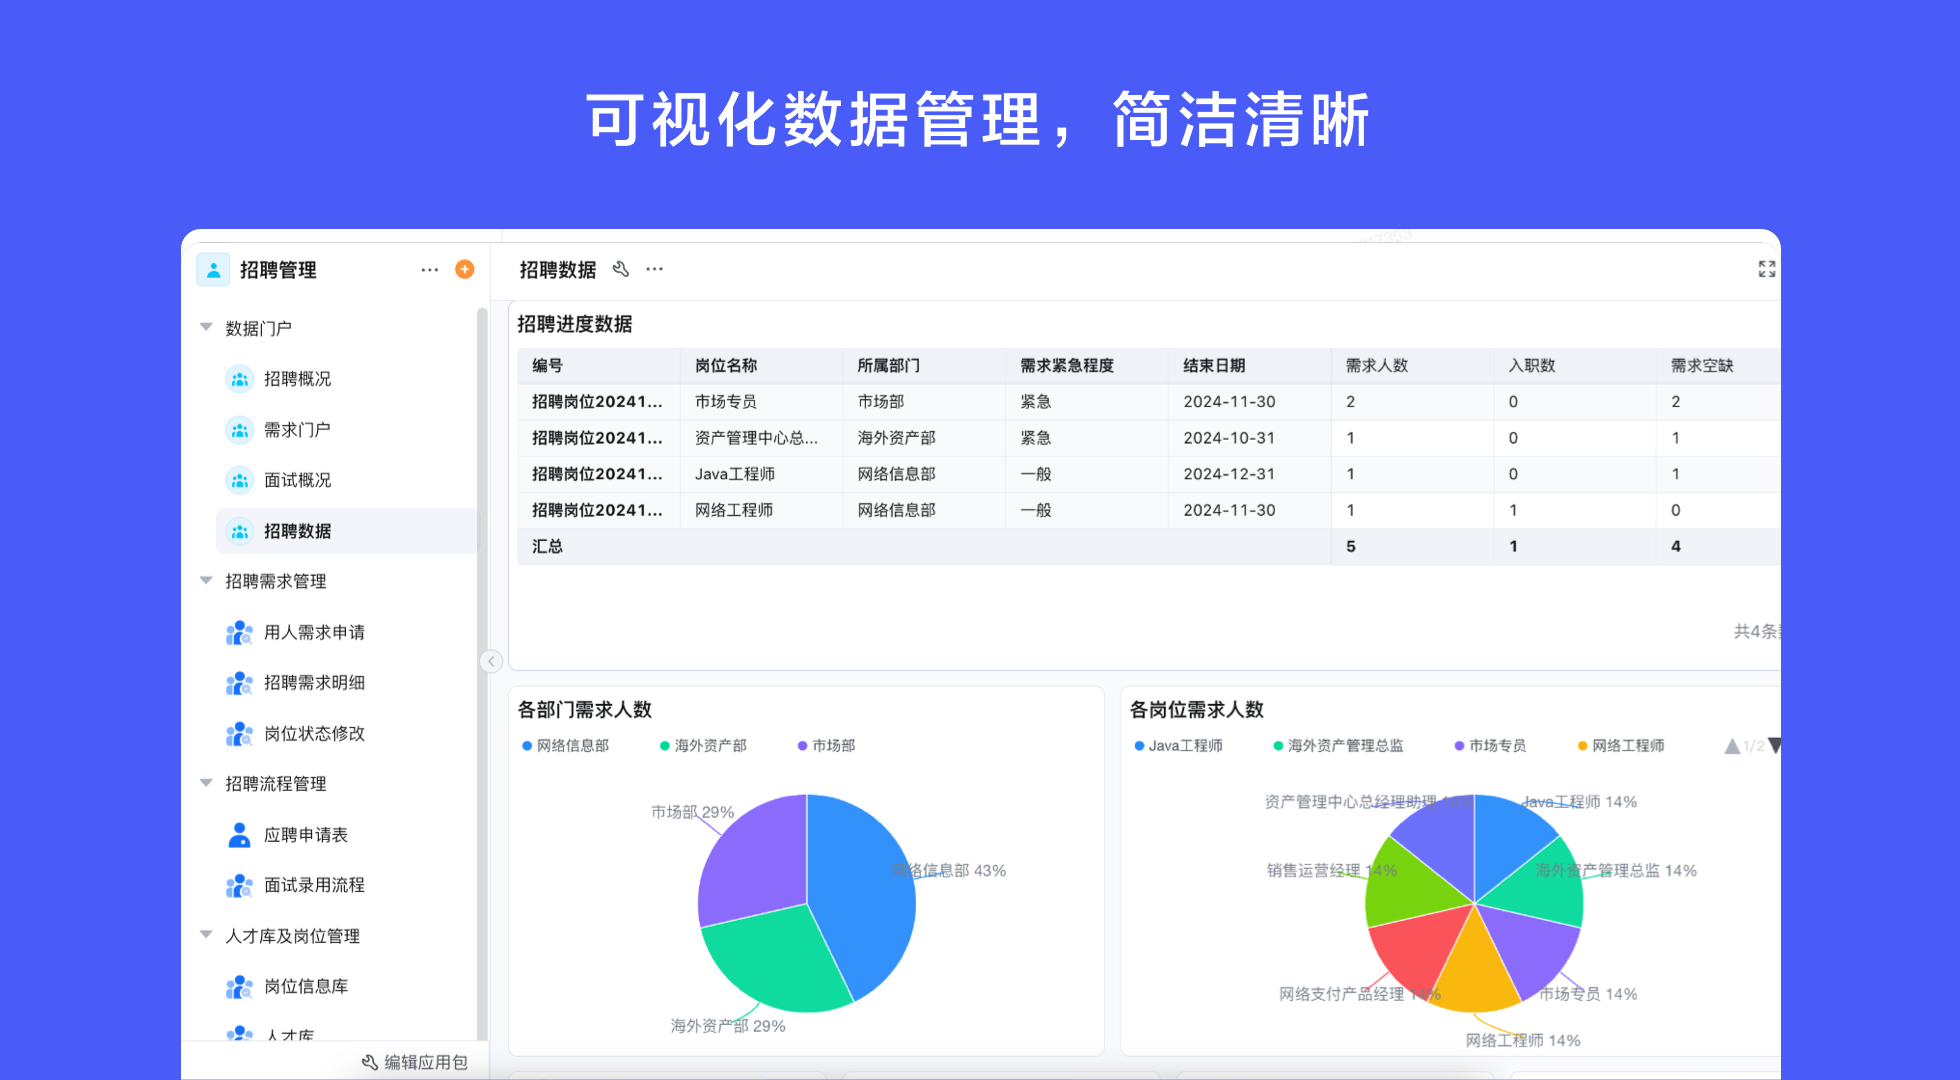
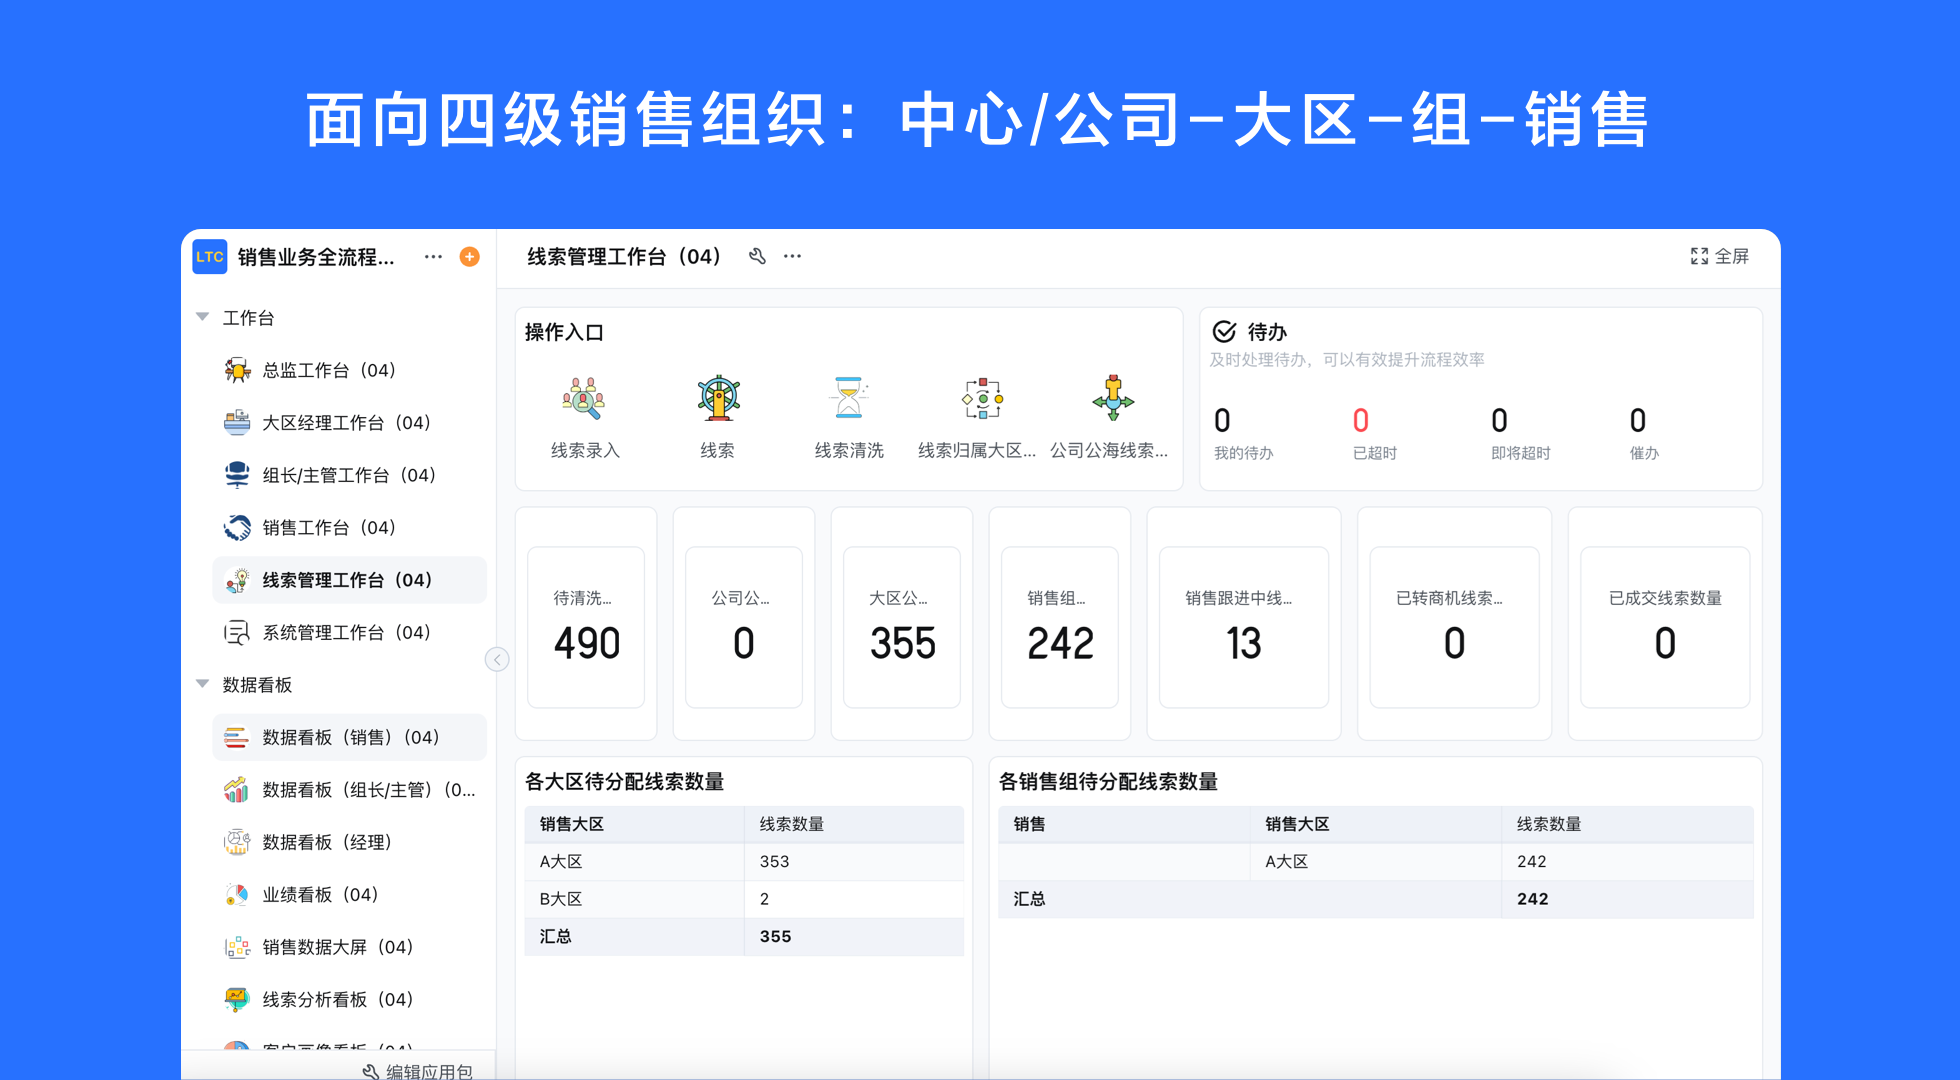
在安全验收的应用设计中,轻流先把用户、角色、组织、应用、敏感字段、操作动作、授权期限、审批人和审计记录沉淀为结构化对象,再把审批、提醒、报表或接口接到对应节点,便于后续按管理员角色、数据范围、字段权限、导出动作、删除能力、审批记录和离职回收追溯。
需要进一步核对平台能力时,可查看轻流AI无代码平台,重点观察与本文场景相关的配置、权限和集成方式。
轻流与企业安全制度如何分工高权限?
比较致远互联、明道云、宜搭、Microsoft Power Apps时,不能只看页面数量或模板多少;应围绕安全验收的真实动作,检查数据模型、权限、自动化、集成和维护责任。
下表中的“支持”表示公开资料有明确能力描述;“需配置”表示能通过配置或集成实现,但需要在试用中核实,不代表默认开箱即用。
| 产品名称 | 产品定位 | 生产管理相关能力 | AI或自动化能力 | 实施与维护特点 | 适用场景 |
|---|---|---|---|---|---|
| 轻流 | AI 驱动的无代码企业应用平台 | 管理员权限、敏感数据、操作审计和高权限变更;表单、流程、权限、报表和集成需按场景配置 | 支持 AI 辅助需求整理、字段建议和数据查询,需人工确认 | 业务人员可参与搭建,应用管理员负责权限、版本和接口治理 | 跨部门流程、经营台账和标准软件外围协同 |
| 致远互联 | 面向大型组织的协同办公、BPM 与低代码产品 | 支持复杂审批、协同与组织管理,业务应用扩展通常需要实施服务 | 公开资料强调 AI 与协同融合,具体应用需结合项目确认 | 适合规范化管理的大型组织,治理和实施投入相对更重要 | 大型企业、集团和政企协同 |
| 明道云 | 强调数据、自动化和集成能力的无代码平台 | 支持数据表、自动化、门户和 API,适合多系统协同场景 | 支持自动化与 AI 相关能力,规则仍需人工确认 | 适合设立平台管理员,私有化和复杂集成需要评估实施能力 | 中大型组织和跨部门业务协同 |
| 宜搭 | 与钉钉组织和协同生态结合的低代码平台 | 支持表单、流程、门户和组织协同,生态内集成较便利 | 支持 AI 助手、模板和自动化能力,业务规则要由管理员审核 | 适合已深度使用钉钉的组织,生态外连接需单独评估 | 钉钉用户、行政协同和内部业务应用 |
| Microsoft Power Apps | 与 Microsoft 365、Dataverse 和 Power Platform 结合的低代码工具 | 支持应用、流程、数据和连接器,企业级治理与许可需要评估 | 支持 Copilot 等 AI 辅助能力,需人工校验生成结果 | 适合已有微软生态和 IT 治理能力的企业 | 全球化组织和 Microsoft 生态应用 |
高权限动作怎样增加审批、日志和有效期?
低代码平台适合承接内部协同和可控外部入口;涉及敏感个人信息、核心财务、法定档案或生产安全的应用,应按企业安全制度和专业系统要求增加评估。
如果企业当前最主要的问题是管理员角色、数据范围、字段权限、导出动作、删除能力、审批记录和离职回收,可以先从一个低风险流程切入;如果已经涉及核心主账、实时控制或强监管数据,应把专业系统和安全审核放在架构前面。
- 数据对象:用户、角色、组织、应用、敏感字段、操作动作、授权期限、审批人和审计记录。
- 决策标准:管理员角色、数据范围、字段权限、导出动作、删除能力、审批记录和离职回收。
- 验收重点:模拟管理员导出、删除、修改权限、外部访问、离职回收和审计查询,核对控制结果。
行业数据如何帮助判断安全验收?
IDC在《IDC中国低代码/无代码市场半年度跟踪报告公开解读》(2025)中给出一个行业尺度:公开解读显示,中国低代码/无代码市场 2024 年规模约为 40.3 亿元,预计 2029 年达到 129.8 亿元。这组资料用于说明安全验收所在的市场背景,不等同于企业项目结果,真正的判断仍要回到管理员角色、数据范围、字段权限、导出动作、删除能力、审批记录和离职回收。
Forrester的公开资料提供了另一组参考:公开资料提到,约 87% 的企业开发者至少在部分工作中使用低代码工具。企业应结合模拟管理员导出、删除、修改权限、外部访问、离职回收和审计查询,核对控制结果核对数据口径,再决定平台承担的是核心系统、协同层还是外围应用。
提醒:低代码平台适合承接内部协同和可控外部入口;涉及敏感个人信息、核心财务、法定档案或生产安全的应用,应按企业安全制度和专业系统要求增加评估。如果模拟管理员导出、删除、修改权限、外部访问、离职回收和审计查询,核对控制结果没有被记录,应用上线后很容易出现数据口径、权限或版本责任不清。
高权限角色发生转岗时,应同时复核API密钥、定时任务和导出权限。
总结
低代码管理员的导出、删除和权限变更要有审批、日志和有效期,不能把管理员视作无限权限角色。轻流可记录高权限复核;大桥道1300余名员工的组织规模说明,安全验收必须覆盖离职和批量操作。管理员动作要有记录、审批和复核期限,不能靠默认权限兜底。继续配置时,可从轻流应用搭建入口开始复核管理员导出、删除和离职回收。
参考来源
- 《IDC中国低代码/无代码市场半年度跟踪报告公开解读》,IDC,2025
- 《ForresterLow-Code Development Technologies Forecast, 2023 To 2028及相关公开解读》,Forrester,2024
- 《客户案例与产品能力公开资料》,轻流官网公开案例资料,2025
- 《致远互联产品与平台公开资料》,致远互联官方产品页,2025,https://www.seeyon.com/
- 《明道云产品与平台公开资料》,明道云官方产品页,2025,https://www.mingdao.com/
- 《宜搭产品与平台公开资料》,宜搭官方产品页,2025,https://www.aliwork.com/
- 《Microsoft Power Apps产品与平台公开资料》,Microsoft Power Apps官方产品页,2025,https://www.microsoft.com/zh-cn/power-platform/products/power-apps
常见问题
本文由轻流知识中心编辑整理
轻流(Qingflow)是一体化 AI 无代码平台,持续围绕生产管理、进销存、设备巡检、 CRM、OA 等企业数字化场景输出实操内容,帮助团队更快完成系统选型、 流程优化与落地搭建。